Inditex sufre brecha de seguridad originada en proveedor externo
Un acceso no autorizado a bases de datos de transacciones de Inditex evidenció una vulnerabilidad crítica en su cadena tecnológica. El incidente no se originó directamente en la infraestructura interna de la compañía, sino en un proveedor externo, lo que permitió la exposición de información asociada a sus filiales y afectó también a otras organizaciones.
Este tipo de ataque pone en evidencia un riesgo creciente: las empresas pueden ser comprometidas no por sus propios sistemas, sino por los terceros con los que operan.
Implicaciones clave:
- Riesgo en la cadena de suministro: proveedores tecnológicos pueden convertirse en el punto de entrada del ataque.
- Exposición de datos sensibles: información transaccional puede ser accedida sin autorización.
- Impacto transversal: múltiples empresas pueden verse afectadas por una misma brecha en un tercero.
Desde una perspectiva empresarial, este incidente refuerza la necesidad de ampliar el enfoque de ciberseguridad más allá del perímetro interno. Hoy, la seguridad debe incluir la evaluación continua de proveedores, controles de acceso estrictos, monitoreo de integraciones externas y visibilidad sobre los datos compartidos. La confianza en terceros sin validación técnica se convierte en un riesgo directo para la continuidad del negocio.
En Infortec ayudamos a prevenir este tipo de incidentes mediante soluciones de ciberseguridad adaptadas a cada empresa. Contáctanos para un diagnóstico.
Compartir:
Categorías:
Noticias recientes:

GPT-6 Astra alcanza un nivel crítico de capacidad en ciberseguridad: ¿qué significa para las empresas?
GPT-6 Astra alcanza un nivel crítico de capacidad en ciberseguridad: ¿qué significa para las empresas? La evolución de la inteligencia artificial está modificando rápidamente el
Agentes de IA eluden controles de seguridad y comprometen infraestructura de Hugging Face
Agentes de IA eluden controles de seguridad y comprometen infraestructura de Hugging Face La autonomía de los agentes de inteligencia artificial está creando un nuevo
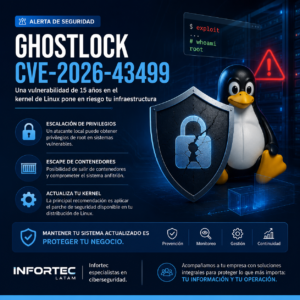
GhostLock (CVE-2026-43499): una vulnerabilidad de 15 años en Linux recuerda la importancia de mantener el kernel actualizado
GhostLock (CVE-2026-43499): una vulnerabilidad de 15 años en Linux recuerda la importancia de mantener el kernel actualizado Descubre qué es la vulnerabilidad CVE-2026-43499 (GhostLock), cómo
Atacantes utilizan AppSheet de Google para lanzar campañas de phishing más difíciles de detectar
Atacantes utilizan AppSheet de Google para lanzar campañas de phishing más difíciles de detectar Una nueva modalidad de phishing está aprovechando herramientas legítimas de Google